Tout ce que vous avez toujours voulu savoir sur le Cyber Resilience Act (CRA)

Le bureau d’études en électronique montpelliérain Aestechno met à disposition des PME industrielles un guide pratique pour les aider à se conformer au nouveau règlement européen sur la cybersécurité, dont la première phase est récemment entrée en vigueur.
Officiellement intitulé règlement européen (UE) 2024/2847, le Cyber Resilience Act (CRA) constitue le cadre horizontal de l’UE pour la cybersécurité des « produits comportant des éléments numériques ». A partir du 11 décembre 2027, il imposera aux fabricants concernés d’intégrer la cybersécurité dès la conception, puis tout au long du développement, de la production, de la commercialisation et de la durée de vie de leurs produits.
L’objectif est de réduire le nombre de produits vulnérables arrivant sur le marché européen, d’améliorer la gestion des vulnérabilités et d’informer davantage les utilisateurs sur le niveau de sécurité des produits, qu’il s’agisse de solutions matérielles ou logicielles.
Mais la première phase du CRA est déjà entrée en vigueur car depuis le 11 septembre dernier, les fabricants de produits comportant des éléments numériques doivent notifier les vulnérabilités activement exploitées sous 24 heures, en application de l’article 14 du règlement (UE) 2024/2847.

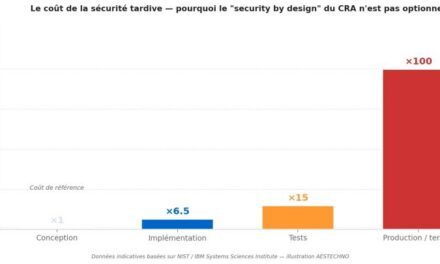
Le principe de « security by design » n’est pas une option : le coût d’un défaut de sécurité corrigé tardivement peut atteindre 100 fois celui d’une correction dès la phase de conception – © Aestechno
Pour aider les PME industrielles face à ce qui pourrait s’apparenter à un véritable casse tête, Aestechno, bureau d’étude basé à Grabels, près de Montpellier, met à leur disposition plusieurs documents particulièrement instructifs, notamment un guide pratique du Cyber Resilience Act, pour les aider à se conformer au CRA. Allant des principes du CRA à son calendrier d’application, en passant par ses exigences techniques. ce guide a pour objectif de répondre aux principales questions que peuvent se poser les fabricants de produits comportant des éléments numériques:
- Qu’est-ce que le Cyber Resilience Act ?
- À qui s’applique le CRA ?
- Quel calendrier de conformité CRA respecter ?
- Pourquoi le reporting des vulnérabilités de produits n’est pas une formalité ?
- Où et comment déclarer ces vulnérabilités ?
- Quelles sont les pénalités en cas de non conformité ?
- Comment intégrer la sécurité dès la conception ?
Le guide aborde également les spécificités du CRA pour les systèmes embarqués et Linux embarqué, le rôle de la nomenclature logicielle (SBOM), une méthodologie de préparation au CRA, des cas concrets, les outils de conformité et une checklist opérationnelle. Disponible en cliquant sur ce lien, cette checklist gratuite s’articule autour de six étapes: périmètre et classification, sécurité dès la conception, SBOM (nomenclature logicielle), gestion des vulnérabilités, notification et documentation pour le marquage CE.
Précisons qu’Aestechno publie également un glossaire français-anglais de la conception électronique et de la certification, qui relie chaque terme à un article de référence.
Créé en 2022, Aestechno conçoit des cartes électroniques, du firmware et des produits connectés prêts pour la production en série, pour des clients en France, en Europe et aux États-Unis. Dirigé par Hugues Orgitello, ce bureau d’études est membre de la French Fab et de Cap’Tronic.